En URL Pro entendemos que la información es nuestro activo más valioso. Aunque el riesgo absoluto siempre acecha, nuestro compromiso es contribuir a reducirlo a su mínima expresión. Bienvenidos a Riesgo Zero, el espacio donde aprenderemos a proteger lo que nos hace grandes.
Seguridad de la información en Latinoamérica: un llamado a la acción
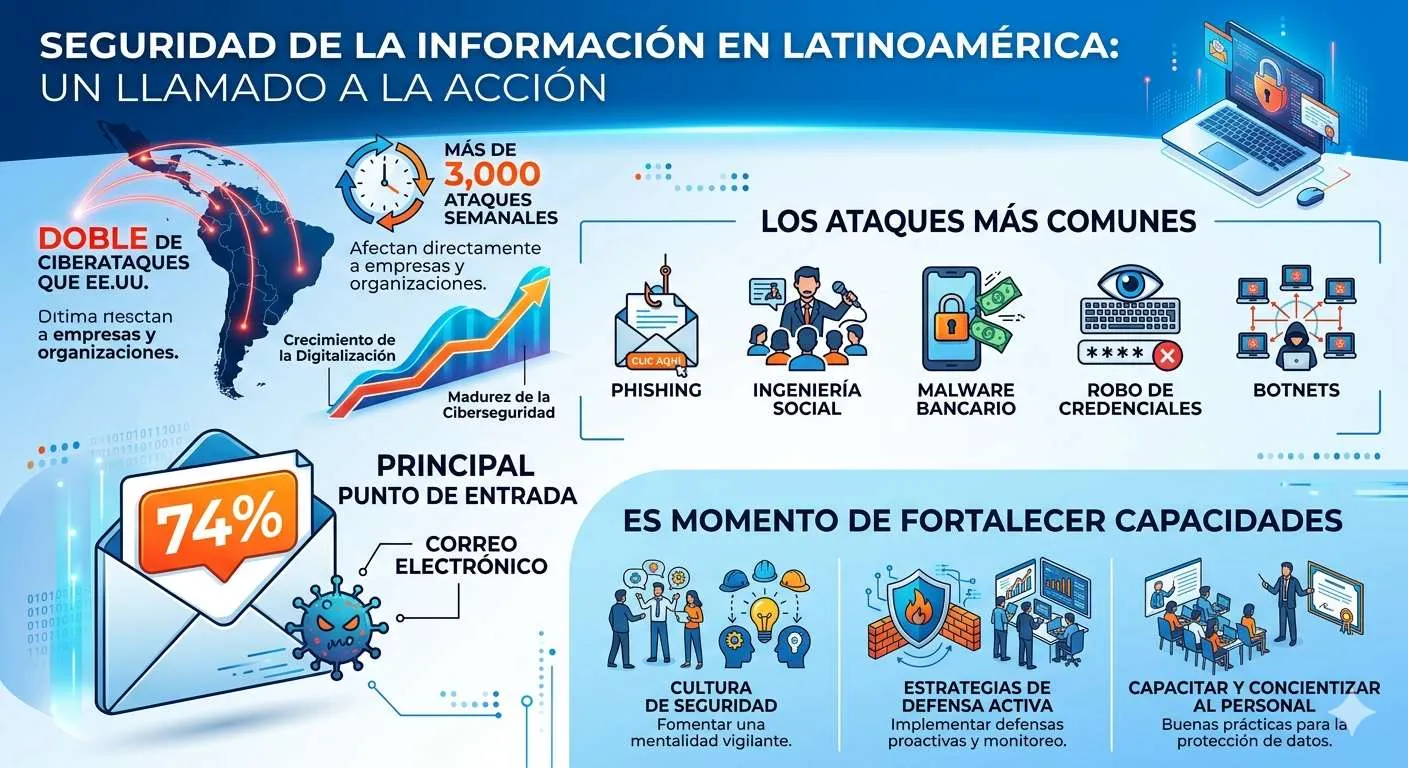
La región enfrenta el doble de ciberataques que Estados Unidos, con más de 3.000 ataques semanales que afectan directamente a empresas y organizaciones — impulsados por el crecimiento de la digitalización, que hoy avanza más rápido que la madurez de la ciberseguridad.
Los ataques más comunes
- Phishing
- Ingeniería social
- Malware bancario
- Robo de credenciales
- Botnets
El correo electrónico sigue siendo el principal punto de entrada: el 74% de los casos comienza ahí.
Es momento de fortalecer capacidades
- Cultura de seguridad: fomentar una mentalidad vigilante.
- Estrategias de defensa activa: implementar defensas proactivas y monitoreo.
- Capacitar y concientizar al personal: buenas prácticas para la protección de datos.
Qué es la ingeniería social
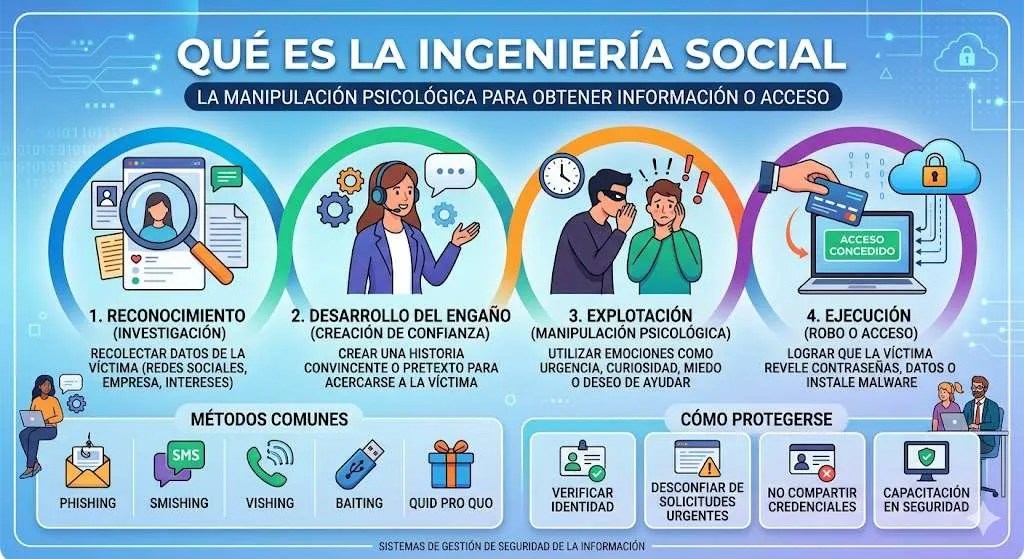
La ingeniería social es la manipulación psicológica para obtener información o acceso.
- 1
1. Reconocimiento (investigación)
Recolectar datos de la víctima: redes sociales, empresa, intereses.
- 2
2. Desarrollo del engaño (creación de confianza)
Crear una historia convincente o un pretexto para acercarse a la víctima.
- 3
3. Explotación (manipulación psicológica)
Utilizar emociones como urgencia, curiosidad, miedo o el deseo de ayudar.
- 4
4. Ejecución (robo o acceso)
Lograr que la víctima revele contraseñas, datos, o instale malware.
Métodos comunes: phishing, smishing, vishing, baiting y quid pro quo.
- Verificar identidad
- Desconfiar de solicitudes urgentes
- No compartir credenciales
- Capacitación en seguridad
Qué es el phishing
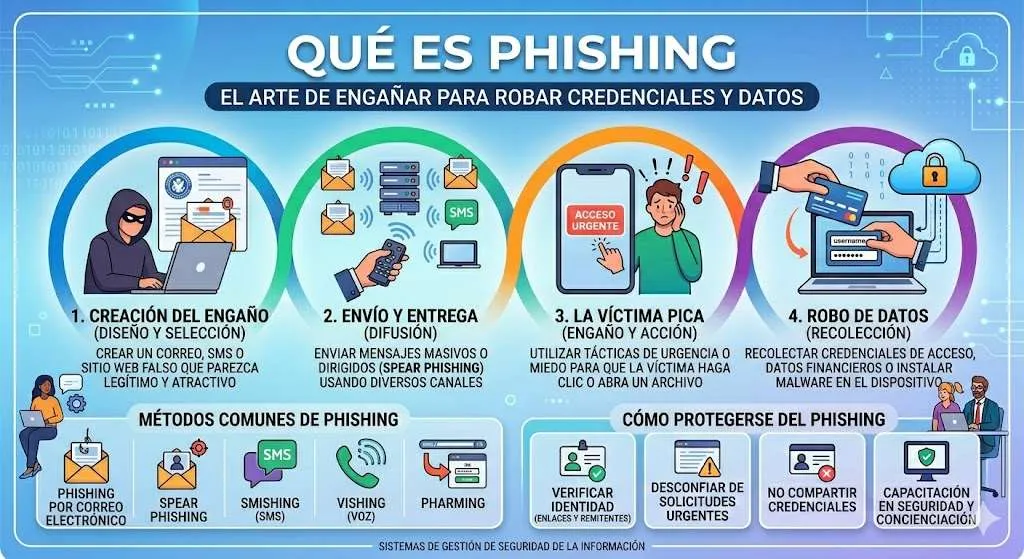
El phishing es el arte de engañar para robar credenciales y datos.
- 1
1. Creación del engaño (diseño y selección)
Crear un correo, SMS o sitio web falso que parezca legítimo y atractivo.
- 2
2. Envío y entrega (difusión)
Enviar mensajes masivos o dirigidos (spear phishing) usando diversos canales.
- 3
3. La víctima pica (engaño y acción)
Utilizar tácticas de urgencia o miedo para que la víctima haga clic o abra un archivo.
- 4
4. Robo de datos (recolección)
Recolectar credenciales de acceso, datos financieros o instalar malware en el dispositivo.
Métodos comunes de phishing: por correo electrónico, spear phishing, smishing (SMS), vishing (voz) y pharming.
- Verificar identidad (enlaces y remitentes)
- Desconfiar de solicitudes urgentes
- No compartir credenciales
- Capacitación en seguridad y concienciación
Qué es el smishing y cómo funciona
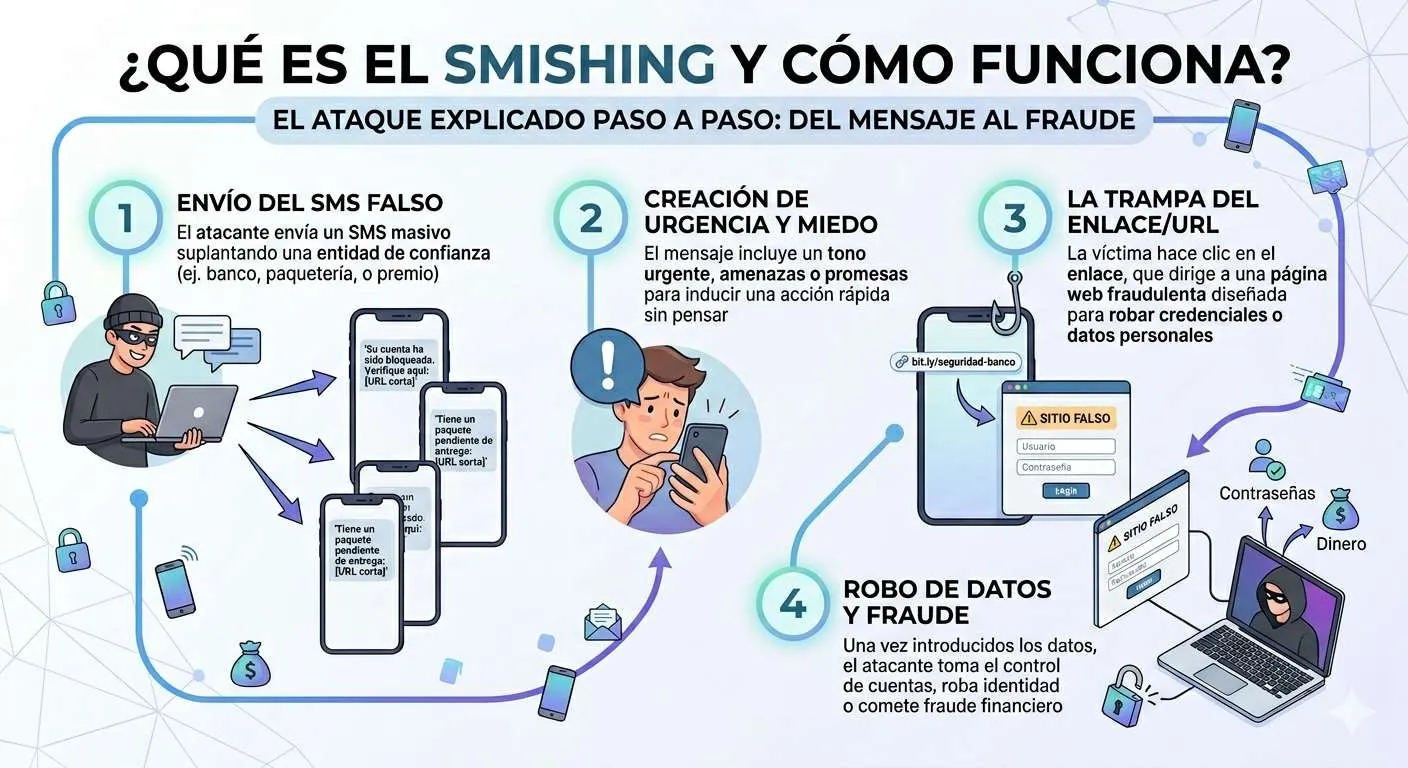
- 1
1. Envío del SMS falso
El atacante envía un SMS masivo suplantando una entidad de confianza (ej. banco, paquetería o premio).
- 2
2. Creación de la urgencia y miedo
El mensaje incluye un tono urgente, amenazas o promesas, para inducir una acción rápida sin pensar.
- 3
3. La trampa del enlace/URL
La víctima hace clic en el enlace, que dirige a una página web fraudulenta diseñada para robar credenciales o datos personales.
- 4
4. Robo de datos y fraude
Una vez introducidos los datos, el atacante toma el control de cuentas, roba identidad o comete fraude financiero.
Qué es el vishing y cómo funciona
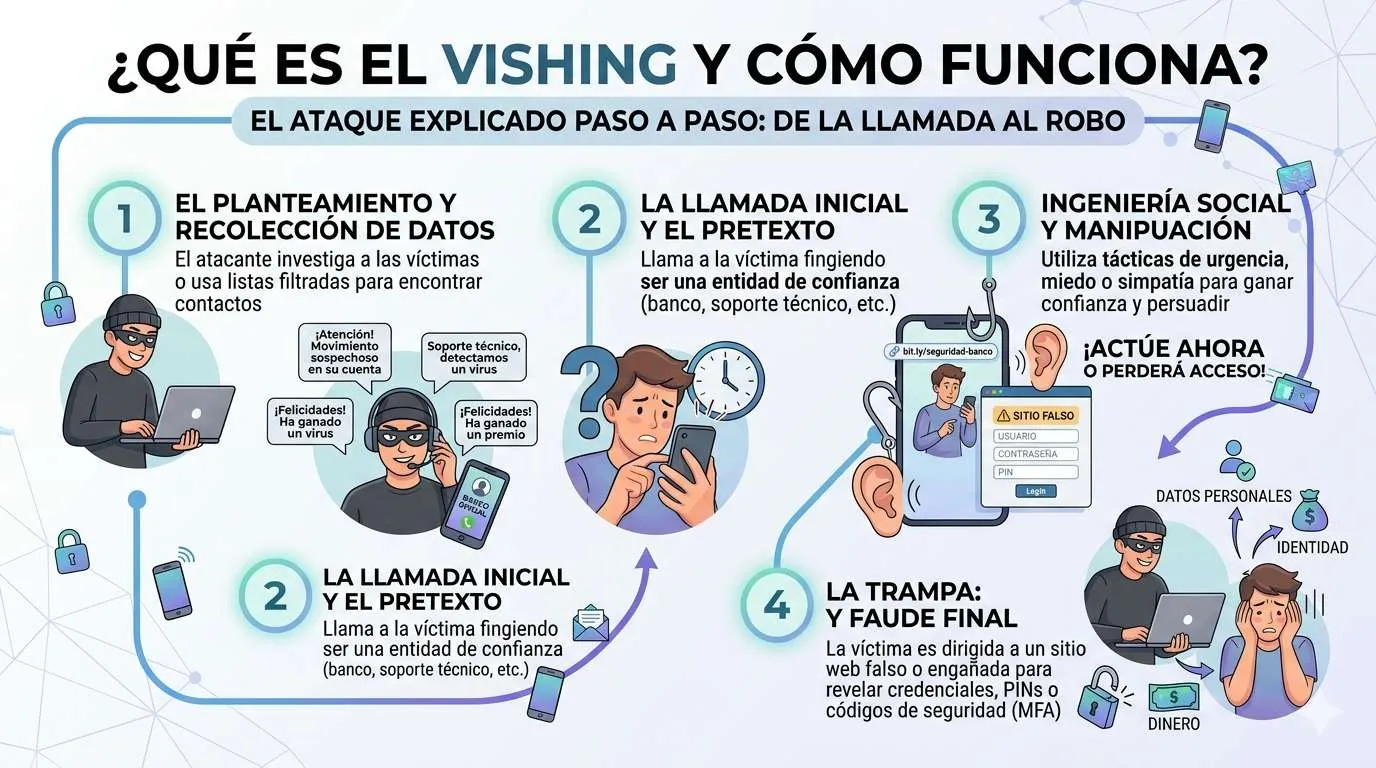
- 1
1. El planteamiento y recolección de datos
El atacante investiga a las víctimas o usa listas filtradas para encontrar contactos.
- 2
2. La llamada inicial y el pretexto
Llama a la víctima fingiendo ser una entidad de confianza (banco, soporte técnico, etc.).
- 3
3. Ingeniería social y manipulación
Utiliza tácticas de urgencia, miedo o simpatía para ganar confianza y persuadir: "¡Actúe ahora o perderá acceso!".
- 4
4. La trampa y fraude final
La víctima es dirigida a un sitio web falso o engañada para revelar credenciales, PINs o códigos de seguridad (MFA).
Qué es el baiting y cómo funciona
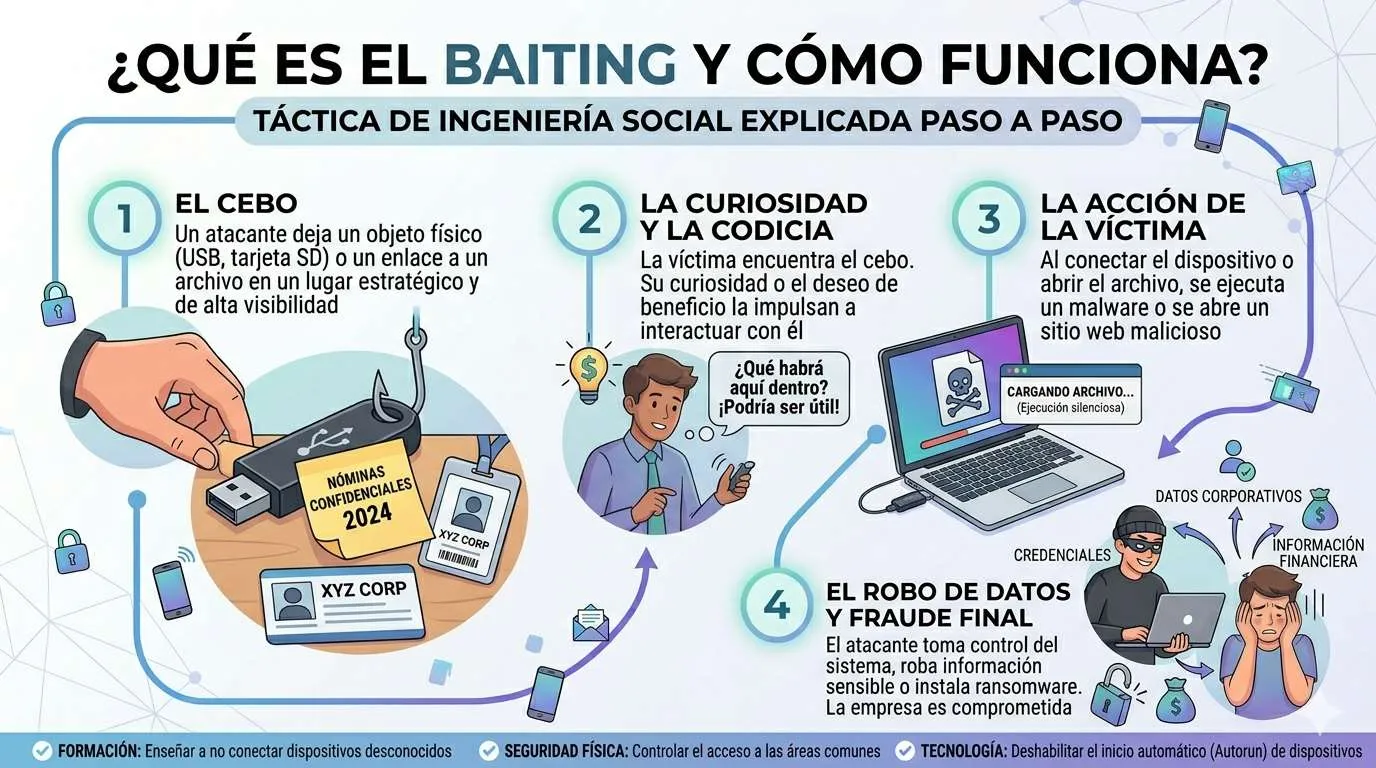
- 1
1. El cebo
Un atacante deja un objeto físico (USB, tarjeta SD) o un enlace a un archivo en un lugar estratégico y de alta visibilidad.
- 2
2. La curiosidad y la codicia
La víctima encuentra el cebo. Su curiosidad o el deseo de un beneficio la impulsan a interactuar con él.
- 3
3. La acción de la víctima
Al conectar el dispositivo o abrir el archivo, se ejecuta un malware o se abre un sitio web malicioso.
- 4
4. El robo de datos y fraude final
El atacante toma control del sistema, roba información sensible o instala ransomware. La empresa queda comprometida.
- Formación: enseñar a no conectar dispositivos desconocidos.
- Seguridad física: controlar el acceso a las áreas comunes.
- Tecnología: deshabilitar el inicio automático (Autorun) de dispositivos.
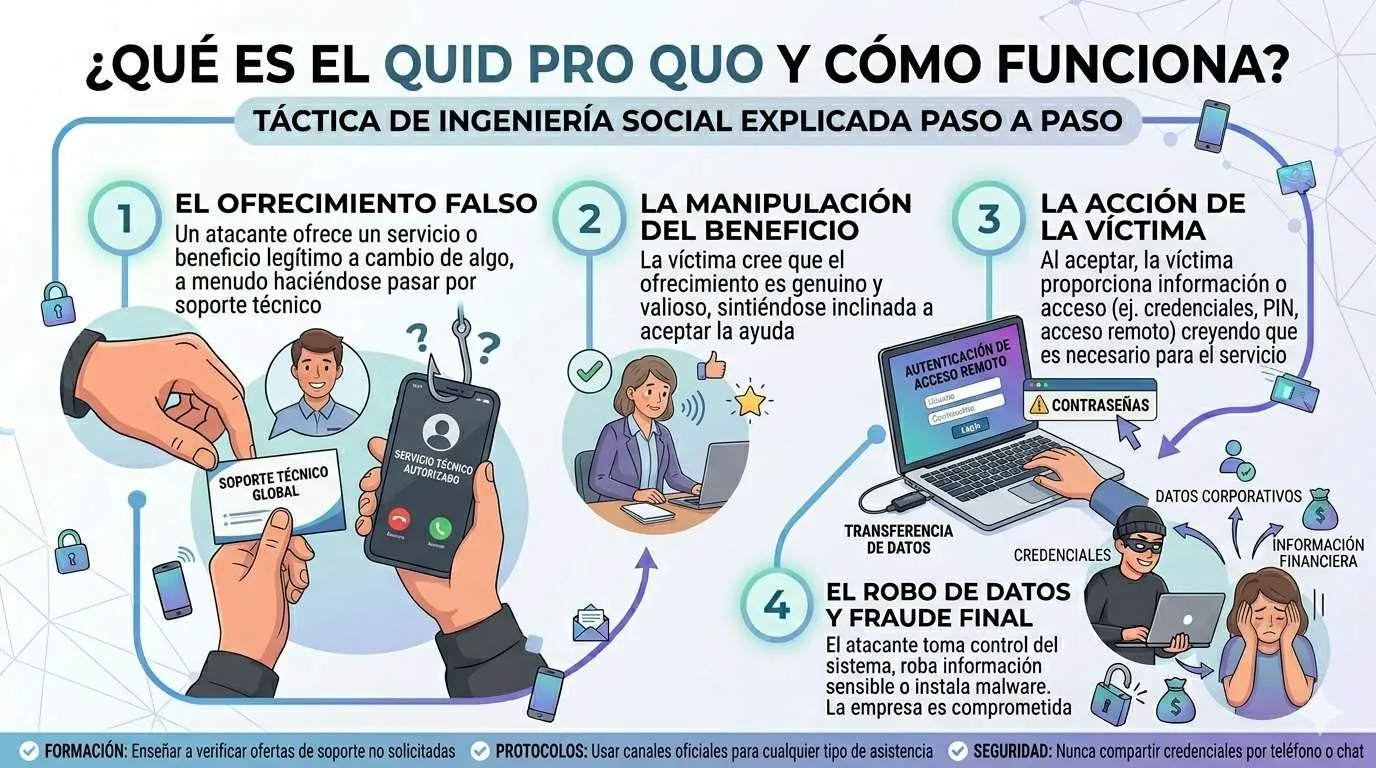
Qué es el quid pro quo y cómo funciona
- 1
1. El ofrecimiento falso
Un atacante ofrece un servicio o beneficio legítimo a cambio de algo, a menudo haciéndose pasar por soporte técnico.
- 2
2. La manipulación del beneficio
La víctima cree que el ofrecimiento es genuino y valioso, sintiéndose inclinada a aceptar la ayuda.
- 3
3. La acción de la víctima
Al aceptar, la víctima proporciona información o acceso (ej. credenciales, PIN, acceso remoto) creyendo que es necesario para el servicio.
- 4
4. El robo de datos y fraude final
El atacante toma control del sistema, roba información sensible o instala malware. La empresa queda comprometida.
Gracias por acompañarnos hoy. La ingeniería social evoluciona constantemente, pero una cultura preventiva basada en protocolos claros es la mejor defensa. Juntos fortalecemos la resiliencia organizacional de nuestras compañías.
Oficial de seguridad URL Pro